Θεσσαλονίκη: Πώς «κλείδωσαν» τους servers του δήμου οι χάκερ – Τι ενέργειες γίνονται

Τρέχουν και δεν φτάνουν στο δήμο Θεσσαλονίκης μετά την κυβερνοεπίθεση που δέχτηκαν.
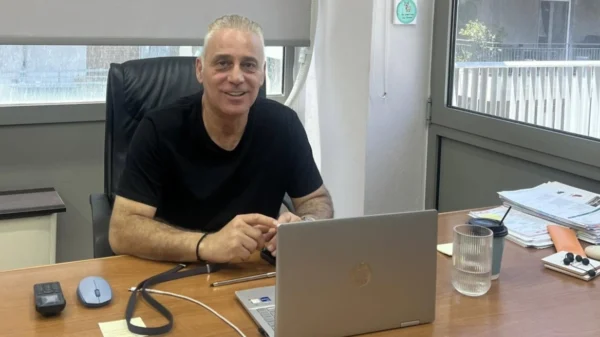
Ο Γιώργος Αβαρλής διαψεύδει πληροφορίες που κάνουν λόγο ότι οι χάκερ ζήτησαν λύτρα που αγγίζουν το ποσό των 20 εκατ. ευρώ για να ξεκλειδώσουν τα αρχεία του δήμου. .
Ο αντιδήμαρχος Γιώργος Αβαρλής διαβεβαιώνει πως δεν υπάρχει πιθανότητα να αλλοιωθούν τα αρχεία, μιας και εχθές το βράδυ ο δήμος Θεσσαλονίκης κράτησε back up από τα δεδομένα του συστήματος.
Σε αγώνα δρόμου για να επιλυθεί το πρόβλημα στους κεντρικούς servers του δήμου Θεσσαλονίκης μετά την κυβερνοεπίθεση που δέχθηκε τα ξημερώματα έχουν επιδοθεί διοίκηση και τα αρμόδια συνεργαζόμενα τεχνικά συνεργεία.
Όπως εξήγησε ο αντιδήμαρχος Ηλεκτρονικής Διακυβέρνησης και Μεταναστευτικής Πολιτικής, Γιώργος Αβαρλής, μιλώντας στη Voria.gr, όταν κάποιος επιχειρεί να μπει σε ένα από τα χακαρισμένα αρχεία, τότε πετιέται ένα μήνυμα στα αγγλικά που λέει «Θεσσαλονίκη, την έχετε πατήσει», ενώ παρατίθεται και ένας υπερσύνδεσμος που οδηγεί, όπως γράφουν, στον αριθμό των χρημάτων που ζητούν για να ξεμπλοκάρουν το σύστημα.
«Η απόφαση που πήραμε εξαρχής με τον δήμαρχο αλλά και η εντολή που έχουμε λάβει από τη Δίωξη Ηλεκτρονικού Εγκλήματος είναι μία: Δεν προχωράμε» σημειώνει ο κ. Αβαρλής, τονίζοντας πως κανένας εκ των αρμοδίων δεν έχει πατήσει τον υπερσύνδεσμο για να δει τα υποτιθέμενα λύτρα. Παράλληλα, διαβεβαιώνει πως δεν υπάρχει πιθανότητα να αλλοιωθούν τα αρχεία μιας και εχθές το βράδυ ο δήμος κράτησε back up από τα δεδομένα του συστήματος.
Ο αντιδήμαρχος έχει ήδη προχωρήσει σε μήνυση κατά αγνώστων ενώ είχε και επικοινωνία για το ζήτημα με το υπουργείο Ψηφιακής Διακυβέρνησης. Την ίδια ώρα τα αρμόδια συνεργεία της εταιρείας Space Hellas που συνεργάζεται με τον δήμο, προσπαθούν να επιλύσουν το πρόβλημα, ενώ ειδική ομάδα της Δίωξης Ηλεκτρονικού Εγκλήματος έχει αναλάβει προανακριτικά να εντοπίσει τους χάκερς.
Σημειώνεται πως ο κ. Αβαρλής διαψεύδει πληροφορίες που κάνουν λόγο για λύτρα που αγγίζουν το ποσό των 20 εκατ. ευρώ.
Το κακόβουλο λογισμικό που χρησιμοποιήθηκε κατά την κυβερνοεπίθεση είναι το ransomware, το οποίο απειλεί να δημοσιοποιήσει τα προσωπικά δεδομένα του θύματος ή να διακόψει την πρόσβασή του θύματος σε αυτά, μέχρι να δοθούν λύτρα από το θύμα. Αν και τα απλά ransomware προγράμματα μπορεί να κλειδώσουν ένα σύστημα με τέτοιον τρόπο που δεν είναι δύσκολο να ξεκλειδωθεί από ένα άτομο έμπειρο στον τομέα, τα πιο εξελιγμένα προγράμματα του είδους χρησιμοποιούν τεχνικές που συνδυάζουν την κρυπτογραφία με την κακόβουλη σχεδίαση λογισμικού (cryptoviral extortion), ώστε να πετύχουν την κρυπτογράφηση των αρχείων του θύματος, καθιστώντας τα μη προσβάσιμα και ζητώντας λύτρα για την αποκρυπτογράφησή τους.
Πηγή: voria.gr
Ολες οι Ειδήσεις
- Τράμπ μετά την εκλογική ήττα: Υπόσχεται συνεργασία με τους Δημοκρατικούς αλλά απειλεί και με βέτο – “Δεν ήμουν στο ψηφοδέλτιο γι αυτό χάσαμε”
- Νίκη των Δημοκρατικών στις ΗΠΑ: Κέρδισαν τον έλεγχο σε Βουλή και Γερουσία, βαριά ήττα για τον Τραμπ
- Σε εξέλιξη το θρίλερ των ενδιάμεσων εκλογών στις ΗΠΑ: Στις κάλπες εκατομμύρια Αμερικανοί για τον έλεγχο του Κογκρέσου – Ξεκίνησε η καταμέτρηση
- Ρουβάς: To επικό βίντεο – απάντηση στην Καινούργιου που ρωτούσε «παιδιά ο Σάκης με ξέρει;»
- Κομισιόν: Νέος οδηγός επιβίωσης 72 ωρών προς τους Ευρωπαίους σε περίπτωση κρίσης
- Νικόλ Ελευθεριάδου: Η επιστροφή στο πόλο, το νέο ξεκίνημα στη Βουλιαγμένη και ο μεγάλος στόχος του Λος Άντζελες – Όλα όσα αποκάλυψε στο Game On με την Ντορέττα Παπαδημητρίου
- Πιερρακάκης: «Καθιερώνουμε σταθερό επιτόκιο 3% για ευάλωτους και επιλέξιμους οφειλέτες στον εξωδικαστικό – Δεκαπλασιάζουμε τα πρόστιμα στους servicers»
- ΜΚΟ «Παιδική Χαρά»: Δεσμεύονται οι τραπεζικοί λογαριασμοί και τα ακίνητα των κατηγορούμενων – Βρέθηκαν 300.000 ευρώ στο Λουξεμβούργο
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν, στο Bigpost.gr
Ακολουθήστε το Bigpost.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις
Κάνε Like στη σελίδα μας στο facebook